-
Välttämättömät:
Välttämättömät evästeet vaikuttavat verkkosivun toimintaan aktivoimalla verkkosivujen perustoiminnot, kuten sivustolla navigoinnin ja ostoskoriin liittyvät toiminnot. Verkkosivumme ei toimi ilman näitä evästeitä, joten ne tallennetaan ilman erillistä suostumusta.
-
Toiminnalliset evästeet:
Toiminnallisten evästeiden avulla voidaan muuttaa verkkosivujemme käyttökokemusta. Näihin evästeisiin tallennetaan esimerkiksi viimeksi katsotut sivut.
-
Tilastolliset evästeet:
Tilastollisia evästeitä käytetään ymmärtämään, kuinka kävijät ovat vuorovaikutuksessa verkkosivujemme kanssa. Tilastollisiin tarkoituksiin käytetty aineisto on anonymisoitua.
-
Markkinointievästeet:
Markkinointievästeitä käytetään seuraamaan verkkosivulla kävijöitä. Tarkoitus on kohdentaa sinulle mainoksia, jotka ovat relevantteja ja kiinnostavia, ja näin ollen arvokkaita meille ja markkinoijille.
Kriittiset PHP-tietoturvahaavoittuvuudet korjattu 21.10.2026
Lyhyesti atFlow’n asiakkaille: Sivustonne on suojattu havaituilta PHP-haavoittuvuuksilta
- Korjaavat päivitykset on asennettu: Toteutimme tarvittavat PHP-tietoturvapäivitykset hallitusti kaikkiin ylläpitämiimme tuotanto-, verkkokauppa-, varausjärjestelmä- ja palvelinympäristöihin keskiviikkona 21.10.2026.
- Ei käyttökatkoja: Asiakkaidemme verkkosivustoja tai verkkokauppoja ei tarvinnut sulkea päivitysten ajaksi.
- Ei vaadi toimenpiteitä: Tilanne ei edellytä asiakkailtamme mitään toimenpiteitä.
Mistä uutisoidussa haavoittuvuudessa oli kyse – ja miksi verkkopalveluita suljettiin?
Keskiviikkona 21.10. ja torstaina 22.10.2026 mediassa uutisoitiin laajasti kriittisistä tietoturvahaavoittuvuuksista, jotka havaittiin verkkosivustojen taustalla käytettävässä PHP-ohjelmointikielessä. PHP on yksi internetin yleisimmistä taustatekniikoista, jonka varassa toimii suuri osa maailman verkkosivustoista, sisällönhallintajärjestelmistä ja verkkokaupoista.
Haavoittuvuudet sijaitsivat yksittäisen lisäosan sijaan suoraan PHP-ohjelmointikielen ytimessä. Päivittämättömälle palvelimelle olisi voitu yrittää syöttää ulkopuolelta komentoja ilman kirjautumista ennen varsinaisen sovelluskoodin suorittamista.
Koska riski koski laajaa määrää verkkopalveluita, kansalliset kyberturvallisuusviranomaiset – Suomessa Traficomin Kyberturvallisuuskeskus – kehottivat organisaatioita asentamaan korjauspäivitykset viipymättä tai sulkemaan julkiset verkkopalvelut tilapäisesti varotoimenpiteenä, mikäli välitön päivittäminen ei ollut mahdollista.
Keskiviikkona muun muassa Valtori ajoi varotoimena alas useita valtionhallinnon julkisia verkkopalveluita, ja myös monet kunnat, hyvinvointialueet ja yritykset sulkivat sivustojaan tilapäisesti päivitysten ajaksi. Ylen torstaiaamun (22.10.2026) seurannan mukaan verkkohäiriöt jatkuivat osassa julkisia palveluita – kuten Maanmittauslaitoksen, Ilmatieteen laitoksen ja Oikeus.fi-palvelun sivustoilla – vielä seuraavana aamuna korjaustöiden ollessa kesken.
“Tietoturvayhtiö Wiz arvioi eilen, että haavoittuvuudet ovat koskettaneet jopa 70 prosenttia maailman verkkosivuista. Tekoäly-yhtiö OpenAI kuvaili haavoittuvuuksia yhdeksi viime aikojen merkittävimmistä tietoturvaongelmista.”
— Yle Uutiset 22.10.2026: PHP-haavoittuvuuksien aiheuttamat verkkohäiriöt jatkuvat
Näin atFlow toteutti päivitykset keskiviikkona 21.10.
Olimme atFlow’lla tilanteesta tietoisia hyvissä ajoin ennakkovaroitusten perusteella ja seurasimme sen kehittymistä aktiivisesti. Valmistelimme päivitystoimenpiteet etukäteen, ja heti virallisten korjauspäivitysten julkaisun jälkeen keskiviikkoiltapäivänä klo 17.00 käynnistimme hallitut päivitykset ylläpitämiimme palvelinympäristöihin.
- Välitön reagointi: Etukäteisvalmistelun ansiosta korjaavat päivitykset saatiin asennettua heti virallisten korjauspakettien julkaisun jälkeen.
- Kaikki ylläpidetyt ympäristöt päivitettiin keskiviikkoillan ja -yön aikana: Kävimme järjestelmällisesti läpi kaikki ylläpitämämme verkkosivusto-, verkkokauppa-, varausjärjestelmä- ja sovellusympäristöt. Myös vanhemmat alustaympäristöt suojattiin hallitusti erikoisturvapäivityksillä.
- Päivitykset ilman käyttökatkoja: Päivitykset toteutettiin ilman tarvetta verkkopalveluiden sulkemiselle, ja asiakkaidemme verkkokaupat, varauskalenterit ja verkkosivustot pysyivät käytettävissä koko päivityksen ajan.
Jatkuva tietoturvatyö ja ajantasaiset sivustopohjat
Kun uusia haavoittuvuuksia tulee julki, automatisoidut skannerit alkavat etsiä päivittämättömiä palvelimia verkosta hyvin nopeasti. Siksi ennakoiva valvonta ja ympäristöjen säännöllinen ylläpito ovat keskeinen osa verkkopalveluiden toimintavarmuutta.
“Tekoälyn aikakaudella tietoturvauhkat kehittyvät ja automatisoituvat nopeasti. Siksi tietoturva ei voi olla kertaluonteinen projekti, vaan jatkuvaa ylläpitoa ja kehittämistä: pidämme asiakkaidemme sivustot ja palvelinympäristöt ajan tasalla, jotta kriittisetkin päivitykset voidaan toteuttaa hallitusti ja ilman käyttökatkoja.”
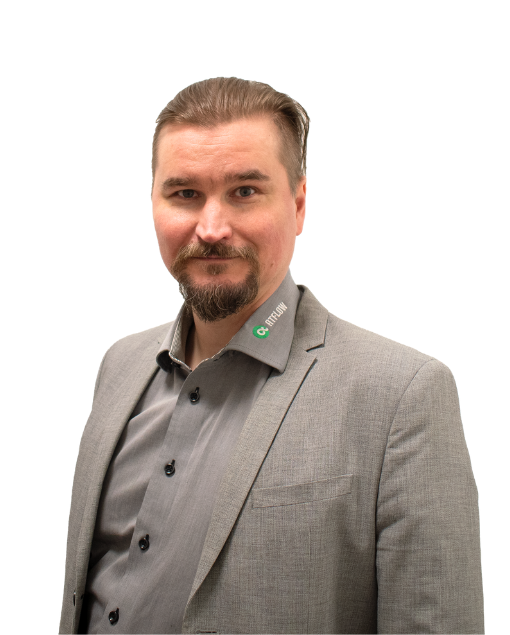
Toimitusjohtaja, atFlow Oy
Miksi ajantasainen sivustopohja helpottaa tietoturvapäivityksiä?
Tietoturva ja palveluiden toimintavarmuus ovat keskeinen osa jatkuvaa ylläpitotyötämme, ja myös tämän vuoden aikana toteutetut sivustopohjien päivitykset liittyvät suoraan tähän kokonaisuuteen.
Kun verkkosivusto tai verkkokauppa toimii ajantasaisella alustapohjalla, sen taustatekniikka on valmiiksi yhteensopiva uusimpien tietoturvapäivitysten kanssa. Tällöin kriittiset korjaukset voidaan asentaa nopeasti ilman riskiä sivuston toiminnallisuuksien, maksutapojen tai integraatioiden rikkoutumisesta.
Aiheesta mediassa ja viranomaisilla
- Yle Uutiset (22.10.2026): PHP-haavoittuvuuksien aiheuttamat verkkohäiriöt jatkuvat
- Traficomin Kyberturvallisuuskeskus (Haavoittuvuustiedote 37/2026): Kriittisiä haavoittuvuuksia PHP:ssa
Pyydä demoa tai jätä yhteydenottopyyntö!
Ota yhteyttä ja jutellaan
atFlow Oy
Telitie 1 A (2.krs)
80100 Joensuu
Huom! Sovithan tapaamisesta etukäteen
Palvelupiste avustaa
Palvelemme sinua arkisin klo 9-15 välillä.
Käytämme markkinnoinnissa ja viestinnässä moderneja tekoälytyökaluja. © atFlow Oy 2025